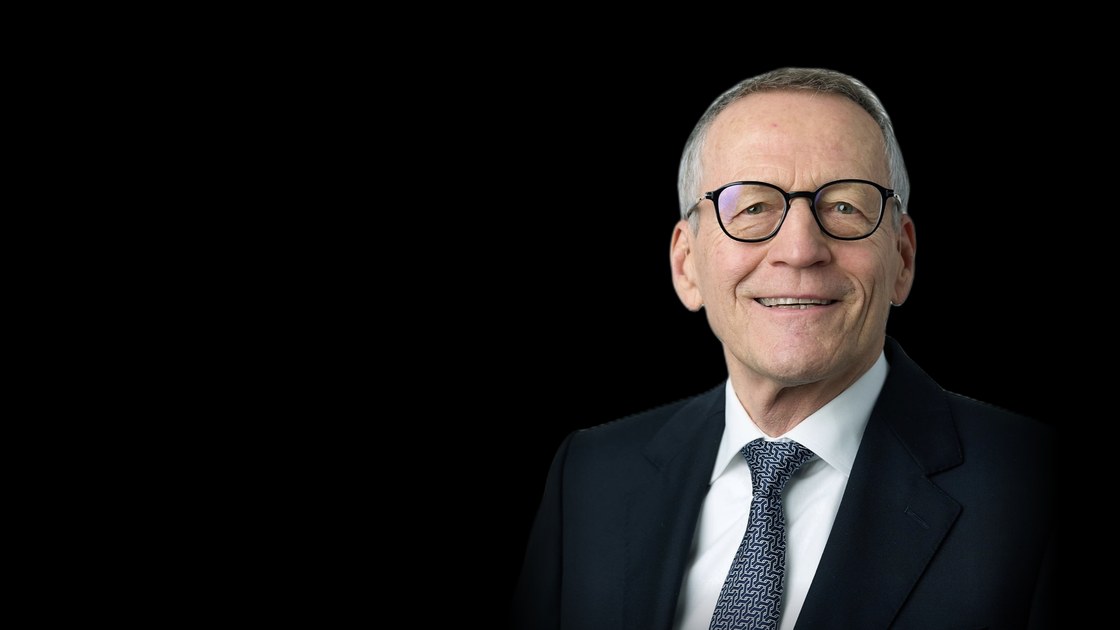
Ein einzelner USB-Stick kann technische Schutzmaßnahmen aushebeln, eine ausgefallene Wäscherei zum Problem für ein Krankenhaus werden. Für Thomas Tidiks zeigen solche Beispiele, dass Unternehmenssicherheit weit über Technik und Werkschutz hinausreicht. Im Gespräch mit Security Insight stellt er deshalb eine Managementfrage ins Zentrum: Bleibt das Unternehmen handlungsfähig, wenn Schutzmaßnahmen versagen?
Herr Tidiks, Sie haben die Unternehmenssicherheit internationaler Konzerne verantwortet. Welche Sicherheitsfrage wird von Geschäftsführungen bis heute am häufigsten unterschätzt?
Ich glaube, sie unterschätzen weniger eine bestimmte Gefahr als vielmehr die Frage, wo Unternehmenssicherheit eigentlich beginnt. Vor lauter Cybersicherheit haben viele Unternehmen vergessen, dass Angriffe nach wie vor in der realen Welt beginnen. Cyberangriffe gehören selbstverständlich zu den größten Unternehmensrisiken. Aber über Jahrzehnte wurde immer wieder versucht, Sicherheitsprobleme vor allem technisch zu lösen. Es wurden Milliarden in Hard- und Software investiert, trotzdem lesen wir jede Woche von erfolgreichen Angriffen.
Ich habe das einmal bei einem Leadership-Meeting der Zurich Insurance sehr anschaulich erlebt. Unser Group COO hielt einen präparierten USB-Stick hoch und erklärte, dass ein Mitarbeiter damit möglicherweise Schadsoftware in das gesamte Unternehmen hätte bringen können. Für mich lag darin noch eine andere Botschaft: Wenn ein einzelner USB-Stick sämtliche technischen Schutzmaßnahmen infrage stellen kann, liegt die Schwachstelle nicht allein in der Technik. Entscheidend ist die Schnittstelle zwischen Mensch und Technik. Diese Erkenntnis ist inzwischen auch bei vielen CISOs angekommen, deshalb investieren Unternehmen verstärkt in Awareness. Aber Awareness ist eben keine rein technische oder IT-bezogene Aufgabe. Es geht um Verhalten, Motivation, Sicherheitskultur und die Entscheidungen, die Menschen treffen. Technik schützt Systeme. Die Menschen schützen letztlich das Unternehmen.
Was folgt daraus für die Organisation von Unternehmenssicherheit?
Das hauptsächliche Problem ist, dass Corporate Security vielfach nicht als Managementinstrument verstanden wird. Ein Vorstand wird an wirtschaftlichen Ergebnissen gemessen. Für einen CEO ist zunächst nicht selbstverständlich, wie Corporate Security zum wirtschaftlichen Erfolg beitragen kann. Security wird häufig erst dann wahrgenommen, wenn es knallt. Dann will die Unternehmensleitung wissen: Was ist passiert? Welche Risiken haben wir? Haben wir sie richtig bewertet? Und plötzlich stellt man fest, dass in der Corporate Security Menschen sitzen, die das Unternehmen sehr gut kennen, Risiken frühzeitig erkennen und Entscheidungen vorbereiten können. Trotzdem führt diese Erfahrung häufig nicht dazu, dass Security anschließend dauerhaft mit am Tisch sitzt. Man wartet auf die nächste Krise. Das muss sich ändern. Corporate Security muss deshalb auch selbst vermitteln können, welchen Beitrag sie leistet. Es geht nicht darum, möglichst viele Sicherheitsmaßnahmen aufzubauen. Es geht darum, Risiken rechtzeitig zu erkennen und der Unternehmensleitung Informationen zu geben, auf deren Grundlage sie Entscheidungen treffen kann. Das ist aus meiner Sicht eine Managementfunktion. Dass dieses Verständnis noch nicht überall vorhanden ist, hat auch mit der Ausbildung von Führungskräften zu tun. Wer später CEO oder CFO wird, lernt viel über Finanzen, Strategie und Unternehmensführung. Corporate Security gehört normalerweise nicht dazu. Wenn jemand die Bedeutung von Unternehmenssicherheit erst in einer schweren Krise kennenlernt, ist das eigentlich zu spät.
Physische Sicherheit, Cybersecurity, Krisenmanagement und Business Continuity sollen enger zusammenarbeiten. Scheitert das in der Praxis eher an der Technik oder an Zuständigkeiten?
Meiner Erfahrung nach sehr selten an der Technik. Es scheitert eher an Emotionen, Zuständigkeiten und firmenpolitischen Interessen. Ich habe mehrfach Corporate-Security-Strukturen aufgebaut und immer wieder erlebt, dass Verantwortlichkeiten nicht ausschließlich nach fachlichen Gesichtspunkten verteilt werden.
Krisenmanagement kann beispielsweise beim Risikomanagement liegen, obwohl die operative Erfahrung stärker in der Corporate Security vorhanden ist. Ein CISO bleibt vielleicht lieber organisatorisch in der IT. Business Continuity findet irgendwo in der Linie statt. Jede dieser Lösungen kann funktionieren. Problematisch wird es, wenn Bereiche ihre Zuständigkeiten vor allem deshalb verteidigen, weil damit Einfluss verbunden ist. Ich habe beispielsweise Unternehmen erlebt, in denen das Krisenmanagement organisatorisch nicht bei Corporate Security lag. Sobald tatsächlich etwas passierte, wurde trotzdem bei uns angerufen – bis hin zum CEO. Man wusste: Die Leute aus der Security sind da, sie übernehmen Verantwortung und beginnen zu handeln. Ich habe das irgendwann einmal als eine Art „Security-DNA“ bezeichnet. Wenn es ernst wird, spielt es keine Rolle, ob gerade Feierabend oder Wochenende ist.
Das bedeutet nicht, dass Krisenmanagement zwangsläufig bei Corporate Security angesiedelt sein muss. Man kann einem Unternehmen kein Organigramm überstülpen und behaupten, dass es nur so funktioniert. Unternehmen sind unterschiedlich gewachsen und haben unterschiedliche Strukturen. Entscheidend ist, dass die Verantwortlichkeiten sinnvoll verteilt sind und im Ernstfall zusammenspielen.
Eine Krise interessiert sich nicht dafür, wie unser Organigramm aussieht. Deshalb brauchen Unternehmen einen Allgefahrenansatz und Strukturen, die im Ernstfall tatsächlich zusammenarbeiten.
Das KRITIS-Dachgesetz soll die Widerstandsfähigkeit kritischer Einrichtungen erhöhen. Was verändert es in der Unternehmenspraxis?
In der aktuellen Diskussion wird das Gesetz häufig auf Dokumentations-, Registrierungs- und Meldepflichten reduziert. Dann entsteht schnell der Eindruck: Wenn die Formulare ausgefüllt, ein Verantwortlicher benannt und die erforderlichen Nachweise vorhanden sind, haben wir unsere Aufgabe erfüllt. Das greift zu kurz. Der Gesetzgeber möchte ja nicht in erster Linie einen Ordner im Schrank haben. Am Ende soll der Laden weiterlaufen. Ein Resilienzplan muss dazu beitragen, dass ein Unternehmen in einer Krise handlungsfähig bleibt oder sehr schnell wieder handlungsfähig wird. Das erreicht man nicht allein auf dem Papier. Dafür braucht es belastbare Strukturen, vernünftige Risikoanalysen und vor allem die Überprüfung, ob die geplanten Maßnahmen in der Praxis tatsächlich funktionieren. Sind sie implementiert? Sind sie getestet? Wissen die Beteiligten im Ernstfall, was sie tun müssen? Man kann sich eine Policy beschaffen, einen Verantwortlichen benennen und Checklisten abarbeiten. Formal sieht das möglicherweise sehr ordentlich aus. Aber wenn niemand geprüft hat, ob die beschriebenen Abläufe funktionieren, entsteht dadurch noch keine Resilienz. Wenn KRITIS zu einer reinen „Checkbox Exercise“ wird, verfehlt man den eigentlichen Zweck. Grundsätzlich halte ich es aber für richtig, dass der Gesetzgeber das Thema angeht. Die Frage ist weniger, ob wir mehr Resilienz brauchen, sondern wie Unternehmen die Anforderungen so umsetzen können, dass sie tatsächlich etwas bewirken.
Viele mittelständische Unternehmen werden nicht unmittelbar vom KRITIS-Dachgesetz erfasst. Können die Anforderungen trotzdem bei ihnen ankommen?
Ja, und das wird auch noch interessant. Denken Sie an ein Krankenhaus und an eine Wäscherei, die täglich frische Bettwäsche liefert. Die Wäscherei ist zunächst kein Unternehmen, bei dem jeder sofort an kritische Infrastruktur denkt. Wenn sie aber ausfällt und dadurch die Hygiene im Krankenhaus nicht mehr gewährleistet werden kann, wird sie plötzlich für dessen Resilienz entscheidend. Der KRITIS-Betreiber muss seine Abhängigkeiten betrachten. Dann wird er möglicherweise zu seinem Lieferanten gehen und fragen: Wie stellt ihr eigentlich sicher, dass ihr auch in einer Krise liefern könnt? Welche Vorkehrungen habt ihr getroffen? Was passiert, wenn Personal ausfällt oder die Energieversorgung unterbrochen wird?
Damit kommen Anforderungen mittelbar bei Unternehmen an, die selbst gar nicht unmittelbar unter das Gesetz fallen. Das betrifft nicht nur Lieferanten von Produkten. Viele Unternehmen sind von externen Dienstleistern oder Personal abhängig. Diese Abhängigkeiten müssen in einer ernst gemeinten Resilienzplanung berücksichtigt werden. Und damit entstehen praktische Fragen, die sich nicht einfach durch eine Vorschrift lösen lassen. Was macht ein Krankenhaus, wenn es feststellt, dass die Wäscherei eine kritische Abhängigkeit darstellt, der Lieferant aber bestimmte Anforderungen nicht erfüllen kann oder will? Man kann einen Geschäftspartner nicht ohne Weiteres dazu zwingen, seine Organisation nach den eigenen Vorstellungen umzubauen. Das gilt genauso für ausgelagerte Dienstleistungen, Fremdpersonal oder bestimmte Zulieferer. Unternehmen haben in den vergangenen Jahren viele Leistungen nach außen vergeben. In der Resilienzplanung muss man deshalb auch fragen, was passiert, wenn diese Leistungen plötzlich nicht mehr verfügbar sind. Für jede mögliche Störung vorsorglich mehrere Ersatzlieferanten vorzuhalten, ist in der Praxis kaum realistisch.
Sie haben an der DIN SPEC 14027 mitgearbeitet. Welches Problem sollte damit gelöst werden?
Für Corporate Security gab es in Deutschland keinen vergleichbaren übergreifenden Standard. Im Arbeitsschutz ist sehr viel geregelt, in der IT gibt es zahlreiche Standards und Richtlinien. Aber für die Frage, wie ein Unternehmen seine Menschen, Gebäude, Informationen und Prozesse ganzheitlich schützt, fehlte ein solcher Ordnungsrahmen. Das war auch der Grund, warum ich mich an der Erarbeitung beteiligt habe. Ich war zunächst gar nicht Teil der Arbeitsgruppe, hatte aber mitbekommen, dass ein solcher Standard entstehen sollte, und fand die Idee sehr sinnvoll. Später wurde ich gefragt, ob ich mitarbeiten möchte. Die eigentliche Arbeit war dann durchaus aufwendig. Am Anfang wollten sehr viele mitmachen, beim konkreten Schreiben wurde die Gruppe deutlich kleiner. Bei der Erarbeitung wurde auch deutlich, wie breit Corporate Security eigentlich ist. Anfangs denkt man vielleicht an Werkschutz, Zutrittskontrolle und einige weitere klassische Themen. Am Ende haben wir 16 Themenfelder beschrieben. Irgendwann mussten wir sogar sagen: Jetzt begrenzen wir das, sonst wird das Ganze immer größer.
Die DIN SPEC bietet damit zunächst einen strukturierten Überblick. Ein Unternehmen kann sich anschauen: Was davon ist für uns relevant? Wo besteht Schutzbedarf? Was haben wir bereits und wo fehlen uns Strukturen?
Ich verstehe sie deshalb weniger als bürokratische Vorgabe denn als Werkzeug. Sie verlangt nicht, dass jedes Unternehmen alles in gleicher Form umsetzt. Sie hilft vielmehr dabei, einen Einstieg zu finden und die für das eigene Unternehmen relevanten Bereiche systematisch zu betrachten.
Ist das auch für einen Mittelständler ohne eigene Corporate-Security-Abteilung praktikabel?
Ja. Ein Geschäftsführer muss kein Sicherheitsexperte sein, um damit einen Einstieg zu finden. Er kann feststellen, welche Bereiche für sein Unternehmen relevant sind, und die weitere Bearbeitung intern verteilen. Wenn dabei Fragen auftauchen, kann man sich zusätzliche Expertise einholen. Man muss also nicht die mehr als 200 Seiten nehmen und von vorne bis hinten Punkt für Punkt abarbeiten. Man kann zunächst eine Schutzbedarfsanalyse machen, die für das eigene Unternehmen relevanten Themen identifizieren und dann entscheiden, wo genauer hingesehen werden muss.
Es geht ausdrücklich nicht darum, in jedem Unternehmen einen Chief Security Officer mit einer großen Organisation aufzubauen. Aber eines darf man nicht vergessen: Die Verantwortung für die Sicherheit und Handlungsfähigkeit des Unternehmens liegt letztlich bei der Geschäftsführung. Aufgaben kann sie delegieren, die Gesamtverantwortung nicht. Das sollte Geschäftsführungen auch dazu bringen, sich ernsthaft mit dem Thema zu beschäftigen. Es geht nicht darum, ihnen mit Haftung oder persönlichen Konsequenzen Angst zu machen. Aber wenn ein Unternehmen durch mangelnde Vorsorge erheblichen Schaden nimmt, Mitarbeitende gefährdet werden oder Kunden betroffen sind, stellt sich natürlich die Frage, ob angemessen gehandelt wurde. Für mich lässt sich das Verhältnis zwischen Gesetz und DIN SPEC deshalb relativ einfach beschreiben: Das KRITIS-Dachgesetz formuliert das „Was“. Die DIN SPEC kann Unternehmen beim „Wie“ unterstützen. Sie ersetzt damit keine gesetzlichen Pflichten. Aber sie kann helfen, aus einer abstrakten Forderung nach Resilienz konkrete Strukturen für das eigene Unternehmen abzuleiten.
Hat die veränderte Bedrohungslage auch grundsätzlich verändert, wie Unternehmen über Sicherheit nachdenken müssen?
Davon bin ich überzeugt. Sicherheit war für uns lange in einem Maß selbstverständlich, dass viele Szenarien kaum vorstellbar erschienen. Heute beschäftigen sich Unternehmen wieder mit Notstromversorgung, Sabotage, unterbrochenen Verkehrswegen oder der Frage, was längere Versorgungsausfälle bedeuten würden.
Vor einigen Jahren hätte es wahrscheinlich noch ungewöhnlich geklungen, wenn ein Unternehmen intensiv darüber diskutiert hätte, wie lange seine Notstromversorgung ausreicht. Heute sind solche Fragen wesentlich konkreter. Wir erleben Sabotagefälle, unterbrochene Verkehrswege und eine geopolitische Situation, die Unternehmen dazu zwingt, ihre eigenen Verwundbarkeiten genauer anzuschauen.
Ich habe während der Anschläge vom 11. September 2001 in den USA gelebt. Aus dieser Zeit ist mir ein Gedanke geblieben: Es können Szenarien eintreten, die wir vorher für undenkbar gehalten haben. Damals wurde sinngemäß gesagt: Wenn undenkbare Dinge passieren können, müssen wir auch lernen, in undenkbaren Szenarien zu denken. Das bedeutet nicht, jedes theoretisch denkbare Ereignis durchzuplanen. Unternehmen sollten vielmehr verstehen, wovon ihre Handlungsfähigkeit abhängt und welche Folgen es hat, wenn zentrale Voraussetzungen plötzlich nicht mehr gegeben sind. Entscheidend ist, Verwundbarkeiten und Abhängigkeiten zu kennen und vorbereitet zu sein, wenn eine Lage anders verläuft als erwartet. Das war lange vor allem eine Denkweise großer internationaler Konzerne. Ich glaube, dass sie inzwischen auch für mittelständische Unternehmen wichtiger wird.
Wird Resilienz damit zum übergeordneten Ziel von Unternehmenssicherheit?
Ich glaube, dass wir künftig weniger darüber diskutieren werden, ob ein Thema Corporate Security, Cybersecurity oder Business Continuity heißt. Die wesentlichere Frage lautet: Wie machen wir das Unternehmen resilienter? Im Grunde war dieser Gedanke in einer klassischen Corporate Security immer schon enthalten. Unternehmenssicherheit bedeutet, Risiken zu erkennen, Vorsorge zu treffen und sich darum zu kümmern, dass das Unternehmen auch unter schwierigen Bedingungen funktioniert. In den vergangenen Jahren sind dafür zahlreiche Spezialdisziplinen und Zuständigkeiten entstanden. Jetzt müssen wir diese Dinge wieder stärker zusammenführen. Ich halte deshalb auch wenig davon, sofort wieder eine neue Funktion zu schaffen und beispielsweise einen Chief Resilience Officer einzusetzen. Entscheidend ist nicht, wie eine Stelle heißt. Entscheidend ist, dass sich im Unternehmen jemand damit beschäftigt, welche Auswirkungen eine Störung haben kann und wie die unterschiedlichen Bereiche zusammenspielen. Früher gab es weniger spezialisierte Funktionen. Da gab es häufig schlicht die Unternehmenssicherheit, und die hat sich gekümmert. Natürlich war auch das nicht immer optimal. Heute verfügen Unternehmen über sehr viel mehr spezialisiertes Wissen. Die Aufgabe besteht darin, dieses Wissen wieder zusammenzuführen.
Sicherheit ist kein Selbstzweck. Die Frage lautet am Ende nicht allein: Sind wir ausreichend geschützt? Sondern: Bleiben wir auch dann handlungsfähig, wenn unsere Schutzmaßnahmen einmal nicht ausreichen?
„Entscheidend ist die Schnittstelle zwischen Mensch und Technik“
„Ein Geschäftsführer muss kein Sicherheitsexperte sein, um damit einen Einstieg zu finden“